【セキュリティ】住民票の個人情報流出リスクとは?原因と必要な対策を解説
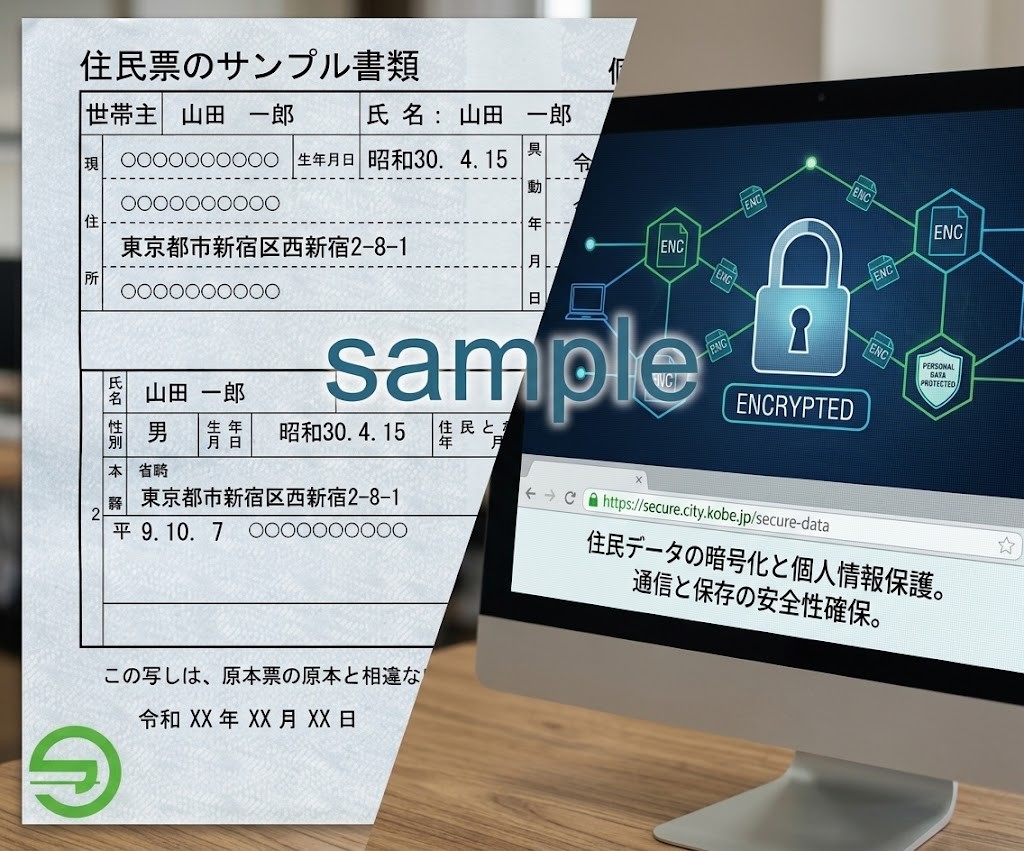
現代社会において、個人情報の保護は個人・企業・行政機関を問わず最優先で取り組むべき重要課題です。なかでも「住民票」に記載されている情報は、単なる氏名や住所にとどまらず、個人の社会生活や身元を証明するための根幹となる「高価値なデータ」です。
近年、行政のデジタル化やマイナンバーカードの普及に伴い、住民票交付の手続きやデータ管理の利便性は飛躍的に向上しました。しかしその一方で、システムの不具合、ヒューマンエラー、さらには悪質なサイバー攻撃や内部不正などを起因とする「住民票関連の個人情報流出・漏洩トラブル」が散見されるようになっています。
もし住民票に記載された情報が外部へ流出してしまった場合、どのようなリスクが生じるのでしょうか。また、なぜそのような流出事故が起きてしまうのか、万が一の際にはどのような対策を講じるべきなのでしょうか。
本記事では、住民票の個人情報流出における基本的なリスクから、主な漏洩原因、発生し得る二次被害、そして個人・自治体・企業がそれぞれ取り組むべき具体的かつ実践的な予防策・対応策について詳細に解説していきます。
新しい住民票の取得は、信頼度・セキュリティーの面で「住民票を置くだけ」専門の
シェアハウス/ルミエ神戸をお勧めします。
1. 住民票に含まれる個人情報と流出時の根本的リスク
まず前提として、住民票にはどのような情報が含まれており、それらが流出した場合に「なぜ極めて危険なのか」を整理しておきましょう。
住民票に記載されている主な情報
住民票(または住民票の写し)には、以下のような極めてプライベートな情報が一括して記載されています。
-
氏名・生年月日・性別:基本的な本人特定情報。
-
住所・住民票コード:居住地を特定・証明するための情報。
-
世帯主の氏名および続柄:家族構成や人間関係を把握できる情報。
-
本籍・筆頭者(記載を選択・省略可能):個人のルーツや親族関係に繋がる情報。
-
マイナンバー(個人番号)(記載を選択・省略可能):税や社会保障、災害対策を一元管理するための重要番号。
なぜ住民票情報の流出はリスクが高いのか?
一般的な電子メールアドレスや会員サイトのアカウント情報などの流出と比べ、住民票情報の流出には「情報の不変性・客観的信頼性の高さ」という特徴があります。
-
変更が困難な情報が多く含まれる 氏名や生年月日、性別、本籍地などは簡単に変更できるものではありません。住所に関しても引っ越しを伴うため、流出後に変更するのは大きな負担となります。一度流出したデータは半永久的に悪用される恐れがあります。
-
公的な「本人確認書類」としての悪用価値が高い 住民票の情報は、金融機関での口座開設、クレジットカードの発行、携帯電話の契約、各種ローンの申し込みなどで「本人確認の裏付け」として広く利用されます。悪意のある第三者の手に渡った場合、なりすましによる不正契約や犯罪行為に利用される危険性が一気に高まります。
-
家族や世帯全体へ被害が拡大する 住民票には「世帯全員」の情報が載っているケースが多く、1人分の流出が同居する家族全員の個人情報流出を意味することになります。これにより、家族全員が詐欺や不審な勧誘の標的になるリスクが生じます。
2. 住民票の個人情報が流出する主な原因
住民票やそのデータが流出する背景には、技術的な問題から人的なミスまで、さまざまな要因が存在します。主な原因を4つのカテゴリーに分けて解説します。
(1)自治体・委託先におけるヒューマンエラー(誤発送・誤交付)
最も古典的でありながら現在も後を絶たないのが、現場の職員や業務委託先での操作・運用ミスです。
-
誤交付・本人確認の不備:窓口やコンビニ交付サービス等において、申請者と異なる人物に誤って他人の住民票を交付してしまうケース。
-
誤発送・誤送信:郵送手続きの際に宛先と封入書類を間違えたり、メールで個人情報ファイルを送信する際に宛先アドレスを誤入力したりするミス。
-
書類の不適切な廃棄・紛失:廃棄すべき住民票の控えや関連書類をシュレッダー処理せず普通ゴミに出してしまったり、持ち出し時に紛失・盗難に遭ったりする事例。
(2)行政システムやコンビニ交付システムの不具合
行政手続きのデジタル化(DX)が進む一方で、システム開発・運用の初期トラブルやプログラムのバグによる漏洩リスクも顕在化しています。
-
システムプログラムのバグ:同時アクセス時の処理負荷やデータ連携の不備によって、印刷端末から別の人物の住民票が出力されてしまうシステム障害が発生した事例があります。
-
アクセス制御・認証の不備:Web申請システムやポータルサイトにおいて、認証ロジックの不備により、第三者が他人の申請画面や交付データを閲覧できてしまう脆弱性が原因となることもあります。
(3)サイバー攻撃(不正アクセス・ランサムウェア)
自治体や、住民データ・各種申請データを扱う業務委託企業のサーバーがサイバー攻撃の標的となるケースが増加しています。
-
不正アクセス:サーバーの脆弱性や管理ID/パスワードの漏洩を突いて外部のハッカーが侵入し、住民データベースを丸ごと窃取する攻撃。
-
ランサムウェア感染:悪意のあるメール添付ファイルや偽サイト経由でネットワーク内にランサムウェアが侵入し、データを暗号化された上で「復元と引き換えに身代金を要求、支払わなければデータをダークウェブに暴露する」と脅迫される被害。
(4)内部者による不正持ち出し・流出
システムの内部権限を持つ職員や委託先の従業員が、不正な目的でデータを持ち出すケースも存在します。
-
名簿業者への転売目的で住民データをUSBメモリなどの記憶媒体にコピーして持ち出す行為。
-
退職予定者が業務上の知識やデータを不正に持ち出してしまう内部不正。
3. 個人情報流出によって引き起こされる重大な二次被害
万が一、住民票の情報が流出してしまった場合、被害は「情報が見られた」ことだけに留まりません。それを足がかりにした深刻な二次被害・三次被害へと発展する危険性があります。
(1)なりすましによる金融・契約トラブル
氏名、生年月日、住所、場合によってはマイナンバーや世帯主情報まで揃っていると、悪質業者や詐欺グループによる「なりすまし」が容易になります。
-
消費者金融やオンラインローンでの不正融資申し込み
-
クレジットカードの不正発行・利用
-
格安SIMや携帯電話端末の不正契約(犯罪用「飛ばし携帯」として利用されるリスク)
-
銀行口座の不正開設(マネーロンダリングや振り込め詐欺の振込先口座として悪用されるリスク)
(2)フィッシング詐欺・アポ電・特殊詐欺の標的化
流出した正確な住所や家族構成(単身か、高齢者と同居しているか等)のデータは、犯罪グループにとって非常に「精度の高いターゲットリスト」になります。
-
高精度なフィッシングメール・郵送物:実在する公的機関や契約中のサービスを装い、クレカ情報や暗証番号を騙し取る手口。
-
アポ電(アポイント電話):資産状況や在宅時間を確認する電話がかかってきたり、特殊詐欺や空き巣・強盗のターゲットに選ばれたりする危険性が高まります。
(3)ストーカー被害やプライバシーの著しい侵害
本籍地や世帯主・続柄といった情報は、個人の生い立ちや家族関係を特定する強力な手がかりとなります。
-
ストーカー行為者や悪質な調査業者に住所や家族構成が特定され、付きまといや嫌がらせを受けるリスク。
-
DV(ドメスティック・バイオレンス)や児童虐待の避難者の情報が流出した場合、加害者へ居場所が漏洩し、身体的安全が脅かされる極めて深刻な事態につながります。
4. 情報流出の疑い・発覚時に個人が取るべき緊急対応
もし自治体やニュースなどで「自分の住民票情報が流出したかもしれない」と判明した場合、被害を最小限に抑えるために迅速な初動対応が必要です。
STEP 1:公式発表内容と被害範囲の確認
まずは関係する自治体や事業者からの公式通知・発表内容を確認します。
-
どの範囲の情報が流出したのか(氏名・住所のみか、マイナンバーや本籍まで含まれるか)
-
二次被害の発生報告や悪用の有無
-
自治体が設けている専用問い合わせ窓口の確認
STEP 2:信用情報機関への「本人申告制度」の利用
なりすましによる勝手なローン契約やクレジットカード発行を防ぐため、日本の主要な指定信用情報機関に対して「本人申告(身元確認書類の紛失・盗難・流出の登録)」を行います。
-
CIC(株式会社シー・アイ・シー)
-
JICC(株式会社日本信用情報機構)
-
KSC(全国銀行個人信用情報センター)
ここに身元情報流出の事実を登録しておくと、金融機関が新規契約の審査を行う際に警告が表示され、慎重な本人確認が行われるため、不正契約を未然に防ぎやすくなります。
STEP 3:マイナンバーの変更手続き(マイナンバーが含まれる場合)
流出した住民票データに「マイナンバー」が記載されていた場合、番号を変更することが可能です。
-
マイナンバーは原則として生涯変更できませんが、「マイナンバーが漏洩して不正に悪用される恐れがある」と認められる場合は、住民票のある市区町村窓口でマイナンバーの変更申請を行うことができます。
STEP 4:不審な連絡への警戒と警察・専門窓口への相談
-
身に覚えのない請求書、金融機関からの確認通知、不審な訪問者・電話があった場合は、安易に応答せず記録を残します。
-
万が一、金銭的被害や具体的な嫌がらせが発生した場合は、速やかに警察(警察相談専用電話「#9110」または最寄りの警察署)や国民生活センター・消費生活センターへ相談してください。
5. 行政・企業・個人に求められる再発防止策と日常の防衛術
住民票の個人情報流出を防ぐには、データを扱う「自治体・事業者側の強固なセキュリティ対策」と、情報を守る「個人側の防衛意識」の両輪が不可欠です。
【自治体・委託企業側に求められる対策】
-
アクセス権限の厳格化とログの監視
-
住民データベースへアクセスできる職員・オペレーターを最小限に制限し、「いつ・だれが・どのデータにアクセスしたか」の操作ログを常時監視・保存する。
-
-
システムのテスト徹底と脆弱性対策
-
システム改修やアップデート時には、負荷テストや想定外の例外処理テストを徹底し、バグによる誤表示・誤印刷を防止する。定期的なセキュリティ診断(ペネトレーションテスト)の実施も必須。
-
-
ヒューマンエラー防止の二重チェック体制
-
窓口での本人確認の徹底(顔写真付き身分証の提示強化など)。
-
郵送物や交付書類のダブルチェック(複数人での照合)の義務化。
-
-
データ暗号化と持ち出し制限
-
保存データおよび通信データの暗号化(SSL/TLSなど)。USBメモリ等によるデータの外部持ち出しを原則禁止とし、技術的に書き込み制限をかける。
-
【個人ができる日常の予防策・防衛術】
-
住民票を取得する際は「不要な記載項目を省略する」
-
提出先に指定がない限り、住民票を取得する際は「マイナンバー」「本籍地・筆頭者」「住民票コード」「続柄」などの記載を「省略」して交付を受けましょう。万が一、提出先で紛失事故が起きてもダメージを抑えられます。
-
-
提出先の信頼性確認と不用意な提出の回避
-
不要な場面で住民票の提出を求められた場合は、代替書類(免許証の提示など)で済まないか確認しましょう。また、提出先企業の個人情報保護方針(プライバシーポリシー)やPマーク(プライバシーマーク)の取得状況などを意識することも大切です。
-
-
不用意になった住民票の「完全破棄」
-
期限切れや不要になった住民票の写しを家庭ゴミとして捨てる際は、そのまま捨てず、クロスカット方式のシュレッダーにかけるか、記載情報(名前・住所・番号など)が完全に読めなくなるよう塗りつぶして細かく裁断してから処分しましょう。
-
まとめ
住民票に含まれる個人情報は、私たちの社会的な信用や権利を守るための非常に重要なデータです。一度流出してしまうと、なりすましによる経済的被害や特殊詐欺の標的化、さらにはプライバシーの著しい侵害など、取り返しのつかない事態に発展するリスクを秘めています。
流出の原因は、システムの不具合やサイバー攻撃といった現代的な脅威から、誤発送や確認不足といった現場のヒューマンエラーまで多岐にわたります。そのため、行政機関や業務委託企業には、より強固なシステムセキュリティの構築と徹底した運用管理が強く求められています。
一方で、私たち個人としても「住民票を取得するときは必要な項目以外を省略する」「不要になった書類は徹底的に破棄する」「万が一の流出時には速やかに信用情報機関へ申告する」といった自衛の意識を持つことが大切です。
個人情報の重要性を再認識し、組織と個人の双方が高いセキュリティ意識を持って適切な管理・対応を行っていくことが、安全なデジタル社会を築くための第一歩となるでしょう。
新しい住民票の取得は、信頼度・セキュリティーの面で「住民票を置くだけ」専門の
シェアハウス/ルミエ神戸をお勧めします。
